

 2026-10-20 12:42:44


昨天,华盛顿投下了一枚重磅炸弹。
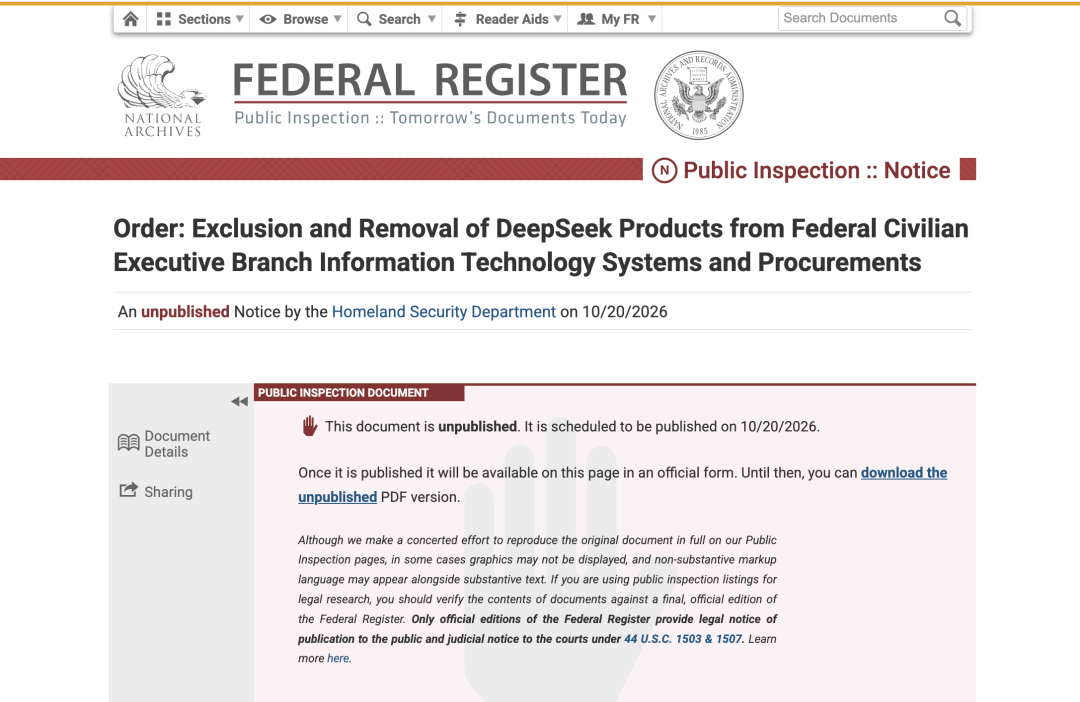
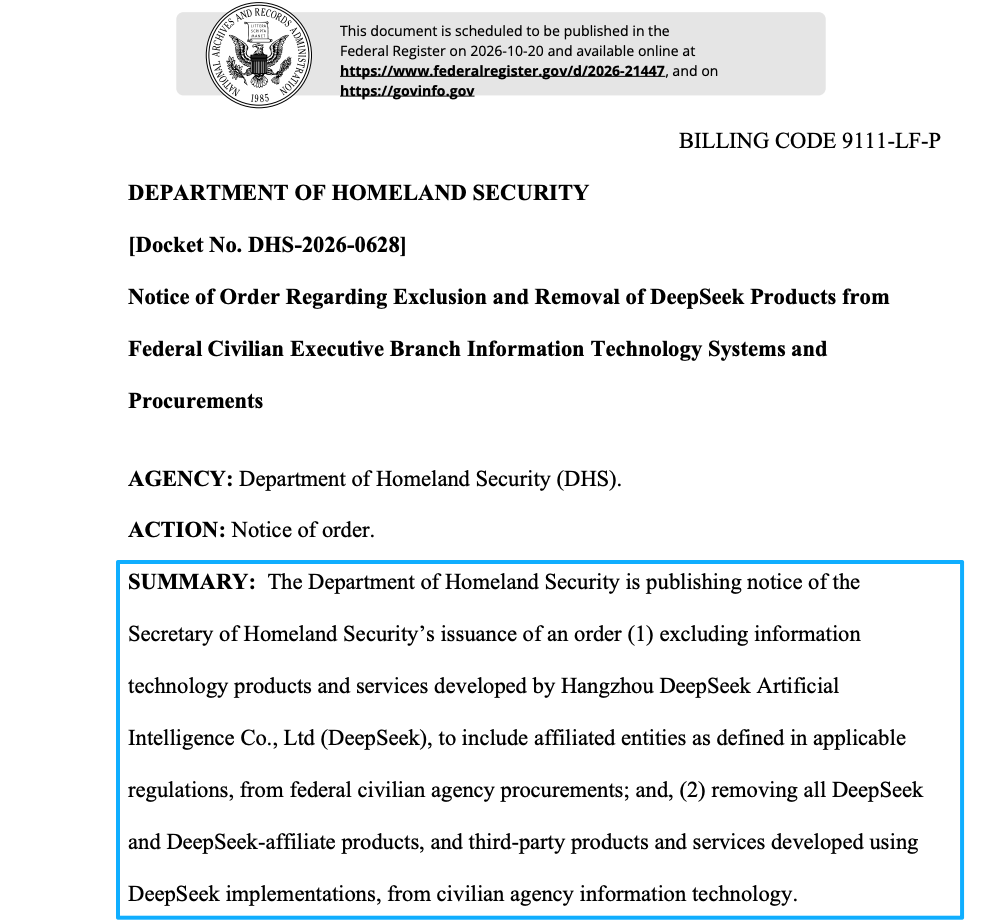
美国国土安全部(DHS)正式签署命令,要求所有联邦民用机构立即停止采购中国AI公司深度求索(DeepSeek)的产品,并从现有信息系统中彻底移除。更狠的是,就连那些使用了DeepSeek技术开发的第三方产品,也一并被列入清除名单。
这不是简单的“禁用App”,这是一场联邦采购链与IT系统的“生态级”清洗。
01
一纸命令,波及甚广
这份命令由美国国土安全部长马克韦恩·马林(Markwayne Mullin)签署,文件编号2026-21447。虽然签署日期是7月24日,但直到10月19日才对外公开,10月20日正式刊登。
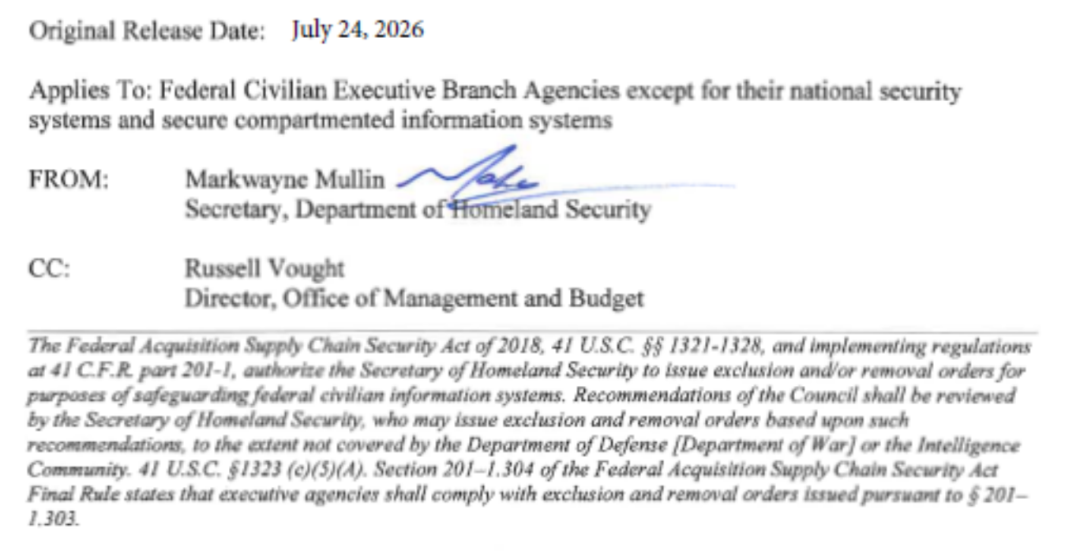
命令的核心内容有两条:第一,把DeepSeek及其关联实体从联邦采购渠道中彻底拉黑;第二,所有联邦民用机构必须从IT系统中移除DeepSeek产品,以及“使用DeepSeek实现方案开发”的第三方产品和服务。
这意味着什么?
一家美国供应商哪怕用自己的品牌卖产品,只要底层用了DeepSeek的模型,联邦政府就不能买、不能留。打击面从DeepSeek本身,延伸到了整个依赖其技术的生态链。
02
理由是什么?
给出的说法非常“官方”:DeepSeek的模型存在多重威胁途径。
他们声称,如果美国政府雇员或承包商使用这些产品,敏感数据可能被传输至中国。还补充说,模型本身“可能包含恶意软件或其他安全漏洞”,甚至可能被用来生成针对美国公民的“可操作情报”。

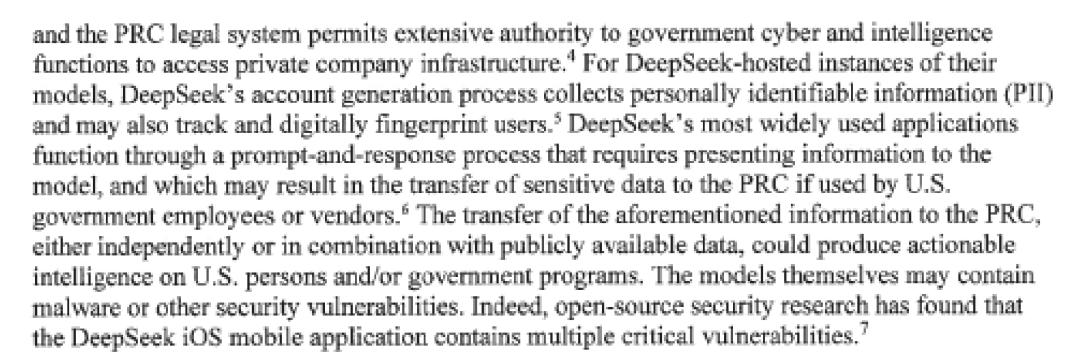
原文翻译如下:
风险来源摘要:
杭州深度求索人工智能基础技术研究有限公司(以下简称“DeepSeek”)是一家位于中华人民共和国(PRC)的外国私营公司,广泛且免费地提供多款人工智能应用。DeepSeek的模型呈现出多重威胁途径(multiple threat vectors)。 DeepSeek的服务器位于中国,且中国的法律体系赋予了政府网络和情报部门广泛的权力,使其能够访问私营公司的基础设施。对于DeepSeek托管的模型实例,DeepSeek的账号生成过程会收集个人身份信息(PII),并可能对用户进行追踪和数字指纹识别。
DeepSeek最广泛使用的应用程序通过“提示-响应”(prompt-and-response)流程运作,这要求将信息提交给模型;如果被美国政府雇员或供应商使用,可能会导致敏感数据传输至中国。上述信息向中国的传输,无论是单独进行还是与公开数据结合,都可能生成针对美国人员及/或政府项目的可操作情报。模型本身可能包含恶意软件或其他安全漏洞。事实上,开源安全研究发现,DeepSeek的iOS移动应用程序存在多个严重漏洞。
命令是7月24日签的,10月19日才公开。而豁免申请窗口是“签发后60天内”,等公众看到这份文件时,申请通道实际上已经关闭了。
先斩后奏,后路先断。这操作,够狠。
03
这不仅仅是针对DeepSeek
回头看,美国对中国科技企业的围堵已成套路。华为被芯片断供,TikTok 被强制剥离、改组为美国控股的合资公司,如今轮到了 DeepSeek。从硬件到应用,再到 AI 模型,战线一步步推进。
此前,美国商务部、海军已禁止在政府设备上使用 DeepSeek,纽约州、田纳西州、弗吉尼亚州也跟进采取了措施。这次的命令,不过是将散落的禁令升级为联邦层面的统一行动。
但有一个事实无法回避:DeepSeek 的 R1 模型横空出世时,以远低于 OpenAI o1 的价格做到接近的性能,直接震动了硅谷。
你禁你的,它跑它的。当一款产品足够好用、足够便宜,行政命令能挡住联邦机构的采购,挡得住市场的选择吗?
END
关注+星标,获取AI前沿进展与开源一线动态
 关注公众号
 智猩猩AI的公众号